Вашият партньор за съответствие с киберсигурността по NIS2
Директивата NIS2, най-обширното европейско регулиране на киберсигурността досега, вече е в сила, налагайки по-строги правила за управление на рискове и докладване на инциденти, като същевременно разширява обхвата си към нови индустрии.
Финансови услуги, Енергийни услуги, Телекомуникации,
Здравеопазване, Транспорт, Питейна вода и химическа индустрия, Цифрова инфраструктура, Обществено обслужване.
Препоръчителни сектори
Малки и средни предприятия (МСП) с по-малко от 50 служители или оборот под 10 милиона евро. Те не са задължени да спазват изискванията, но могат да следват препоръчителни мерки за киберсигурност.
В зависимост от мащаба
NIS2 се прилага задължително за организации, които отговарят на някой от следните критерии:
50 или повече служители, или
Годишен оборот над 10 милиона евро.
Преглед
Какво представлява директивата NIS2?
Директивата NIS2 (Directive (EU) 2022/2555) е регламент на ЕС, който въвежда единни стандарти за киберсигурност за всички държави членки. Тя надгражда първоначалната директива NIS, разширявайки обхвата ѝ, за да включва повече сектори и организации. Основната ѝ цел е да хармонизира практиките по киберсигурност, да увеличи устойчивостта срещу нови заплахи и да налага по-строги санкции при несъответствие.
Директивата следва подход, базиран на риска, което означава, че организациите трябва да прилагат мерки за сигурност, съобразени с нивото на потенциалната заплаха. Тя също така насърчава трансгранично сътрудничество чрез обмен на информация между заинтересованите страни и изисква детайлно отчитане на инциденти, за да се подобри откриването и реагирането на заплахи.
Определете дали NIS2 се отнася за Вашата организация. Разбирането на приложимостта ѝ гарантира, че ще се фокусирате върху най-важното. Идентифицирайте и приоритизирайте критичните си услуги, процеси и активи за целенасочен подход към съответствието.
Повишаване на киберсигурността
Осигурете подкрепата на ръководството. Подчертайте санкциите и глобите по NIS2. Осигурете специализирани обучителни програми за лидерите относно управлението на киберрискове и изграждането на култура на киберосведоменост.
Подобряване на инфраструктурата
Внедрете система за управление на риска и информационната сигурност (ISMS). Прегледайте и адаптирайте 10-те задължителни мерки за киберсигурност по NIS2, включително оптимизирано отчитане на инциденти, засилена сигурност на веригата на доставки и надежден план за непрекъсваемост на бизнеса.
Оптимално разпределение на ресурсите
Планирайте и разпределете бюджета с фокус върху зоните с най-висок киберриск. Осигурете достатъчни финансови и оперативни ресурси за изпълнение на изискванията на NIS2 и за минимизиране на потенциални санкции при несъответствие.
Непрекъснато наблюдение и адаптация
Насърчете култура на непрекъснато усъвършенстване. Редовно оценявайте и отстранявайте пропуските в сигурността, следете актуалните изисквания за контрол и се възползвайте от експертни съвети, за да поддържате гъвкавост и устойчивост в процеса на съответствие с NIS2.
Ръководство
Минимални мерки за сигурност за изпълнение на изискванията на NIS2
Политики за управление на риска
Създайте политики за анализ на риска и сигурността на информационните системи, за да управлявате ефективно киберзаплахите.
План за обработка на инциденти
Внедрете цялостен план за бързо обработване и реагиране при сигурностни инциденти.
Непрекъснатост на дейността
Поддържайте актуални резервни копия, стратегии за възстановяване при бедствия и планове за управление на кризи, за да осигурите непрекъснати операции.
Сигурност на веригата на доставки
Приоритизирайте сигурността във взаимоотношенията с доставчиците, като оценявате уязвимости и гарантирате киберсигурността на продуктите.
Жизнен цикъл на системната сигурност
Осигурете надеждна сигурност при придобиване, разработка, поддръжка и разкриване на уязвимости на мрежи и системи.
Оценка на ефективността
Внедрете процедури за редовна оценка на ефективността на мерките за управление на киберрискове.
Обучение по киберсигурност
Популяризирайте основни практики за киберхигиена чрез непрекъснато обучение и повишаване на осведомеността на служителите.
Криптографски мерки
Прилагайте политики за криптиране, като осигурявате правилното използване на шифроване, когато е необходимо.
Контрол на достъпа и управление на активите
Дефинирайте процедури за сигурност за служители, които имат достъп до чувствителни данни, и поддържайте цялостна стратегия за управление на активите.
Разширена автентикация
Внедрете многофакторна или непрекъсната автентикация, защитена комуникация и криптирани аварийни канали.
Мрежова сигурност
Защитете мрежите и системите чрез сигурна архитектура, сегментиране на мрежата в защитени зони, ограничаване на неоторизиран достъп и управление на отдалечени връзки.
Критерии
Фундаменталните принципи на киберсигурността по NIS
Създайте цялостна система за управление на инциденти, за своевременно откриване, анализ и реакция при киберсъбития. Функциите ѝ трябва да включват автоматизирани известия, класификация на инциденти и подробни стратегии за реагиране.
Сигурност на веригата на доставки
Засилете сигурността на веригата на доставки. Редовно проверявайте и оценявайте трети страни и доставчици. Осигурете спазване на стандартите за сигурност и внедрете защитени протоколи за комуникация.
Актуализации на мрежовата сигурност
Подобрете мрежовата сигурност. Използвайте модерни технологии за защитна стена, системи за откриване и предотвратяване на прониквания, както и непрекъснато наблюдение за откриване и ограничаване на неоторизиран достъп или подозрителна активност.
Контрол на достъпа
Засилете контрола на достъпа. Използвайте многофакторна автентикация, контрол на достъпа на базата на роли и усъвършенствано управление на привилегиите, за да защитите критичните системи и данни.
Криптиране на данни
Внедрете цялостно криптиране от край до край за чувствителни данни, за да осигурите тяхната конфиденциалност и цялост.
Комитет по надзор на киберсигурността
Създайте комитет на изпълнително ниво за киберсигурността. Той следва да отговаря за надзора на киберсигурностните инициативи, разработването на политики и управлението на бюджета за киберсигурност.
Отчитане и смекчаване на риска
Внедрете структуриран процес за редовно отчитане на киберрисковете. Той позволява на ръководството системно да докладва за рискове, уязвимости и предприетите мерки за смекчаване.
Санкции и стимули
Създайте рамка за санкции и стимули. Определете наказания за несъответствие и награди за проактивно управление на киберрисковете.
Одити за киберсигурност
Провеждайте редовни одити, за да оцените спазването на киберсигурностните политики от ръководството и да идентифицирате възможности за подобрение.
Програма за обучение на ръководството
Въведете задължително обучение по киберсигурност за ръководството. Целта е повишаване на осведомеността за киберрисковете, добрите практики и вътрешните организационни политики.
Платформа за докладване на инциденти
Използвайте системи, които позволяват на доставчици, партньори и клиенти ефективно да докладват всякакви киберсигурностни инциденти.
Автоматизирани уведомления за инциденти
Настройте автоматизирана система за известяване. Тя служи за ескалиране на сигнали и уведомления към съответните заинтересовани страни, включително регулаторни органи, в определените срокове.
Екипи за управление на инциденти
Създайте специализирани екипи за реагиране при инциденти. Осигурете им необходимите инструменти и експертиза за бързо справяне и ограничаване на киберсигурностни инциденти.
Процес за документиране и докладване на инциденти
Създайте подробен процес за документиране на инциденти, включително детайли за инцидента, предприетите действия и последващия анализ, с цел подобряване на организационното обучение и ефективността на реакциите.
Насоки за класификация на инциденти
Разработете ясни насоки за класификация на инциденти. Въз основа на тяхната сериозност и въздействие, осигурете последователно отчитане и ефективни протоколи за реакция.
Резервни системи и бекъп
Внедрете стратегии за резервиране и архивиране на данни, за да се осигури наличност на данните и устойчивост на системите по време на и след киберинциденти.
Оценка на бизнес въздействието
Провеждайте подробни оценки, за да идентифицирате ключовите системи и процеси, които са жизненоважни за операциите по време на киберинциденти.
План за реагиране при киберинциденти
Разработете подробен план за реагиране при киберинциденти, включително стъпка по стъпка процедури за управление на инциденти, комуникационни протоколи, стратегии за възстановяване и роли на екипите за кризисна реакция.
Обучение за киберсигурност
Провеждайте обучение за цялата организация, относно плана за непрекъсваемост на бизнеса и ролята на служителите за минимизиране на смущенията по време на киберинциденти.
Редовно тестване на плана
Периодично тествайте плана за непрекъсваемост на бизнеса и провеждайте симулирани учения, за да идентифицирате пропуски, да подобрите ефективността на реакциите и да гарантирате постоянната ефективност на плана.
Последствия
Какво се случва, ако една компания не е в съответствие с NIS2?
Компаниите, които не спазват Директивата NIS2, могат да бъдат подложени на строги санкции, вариращи от нематериални наказания до значителни административни глоби. Освен това, висшето ръководство може да носи лична отговорност за несъответствието, което подчертава значението на киберсигурността на организационно ниво.
За да се премести отговорността за киберсигурността от изцяло IT отделите, NIS2 въвежда мерки за лична отчетност на висшето ръководство. В случаи на несъответствие, органите могат да оповестят нарушенията публично, да идентифицират отговорните лица, да държат ръководството отговорно за неизпълнение на задълженията им и за съществени организации, временно да забранят на лица да заемат управленски позиции при повторни нарушения.
Нематериални действия и санкции
Съгласно NIS2, националните надзорни органи могат да налагат различни нематериални санкции. Те могат да включват заповеди за спазване на изискванията, задължителни указания, разпореждания за провеждане на одити на сигурността и изисквания за уведомяване на клиентите на организацията за заплахи.
Административни глоби
NIS2 прави разлика между съществени и важни организации по отношение на административните глоби. Съществени организации могат да бъдат глобени с до 10 000 000 евро или 2% от глобалния им годишен оборот, в зависимост от това кое е по-високо. От друга страна, важни организации могат да получат глоба до 7 000 000 евро или 1,4% от глобалния им годишен оборот, отново в зависимост от това кое е по-високо.
Често задавани въпроси (FAQ)
Какво е NIS2 и защо е важно?
NIS2 (Директива за мрежова и информационна сигурност) е регулация на ниво Европейски съюз, насочена към повишаване на киберсигурността във всички държави членки. Тя въвежда по-строги изисквания за сигурността на мрежите и информационните системи, управлението на риска и докладването на инциденти.
NIS2 е от ключово значение за гарантиране на устойчивостта на критичната инфраструктура и основните услуги на фона на нарастващите киберзаплахи.
Кои организации са длъжни да спазват NIS2?
NIS2 се прилага за съществени и важни субекти в критични сектори като енергетика, транспорт, здравеопазване и цифрова инфраструктура. Това включва както публични, така и частни организации, опериращи в ЕС, които са от ключово значение за икономиката и обществото.
Съответствието с директивата е задължително за организациите, определени като оператори на основни услуги или доставчици на цифрови услуги.
Какви са основните изисквания на NIS2?
Основните изисквания на NIS2 включват внедряване на стабилни мерки за киберсигурност, редовни оценки на риска, докладване на инциденти в рамките на 24 часа, сигурност на веригата за доставки и назначаване на отговорно лице по киберсигурността.
Организациите трябва също да разработят планове за бизнес непрекъсваемост и възстановяване при бедствия, с цел ограничаване на въздействието на потенциални киберинциденти.
Как услугите на CLOLYTIC подпомагат съответствието с NIS2?
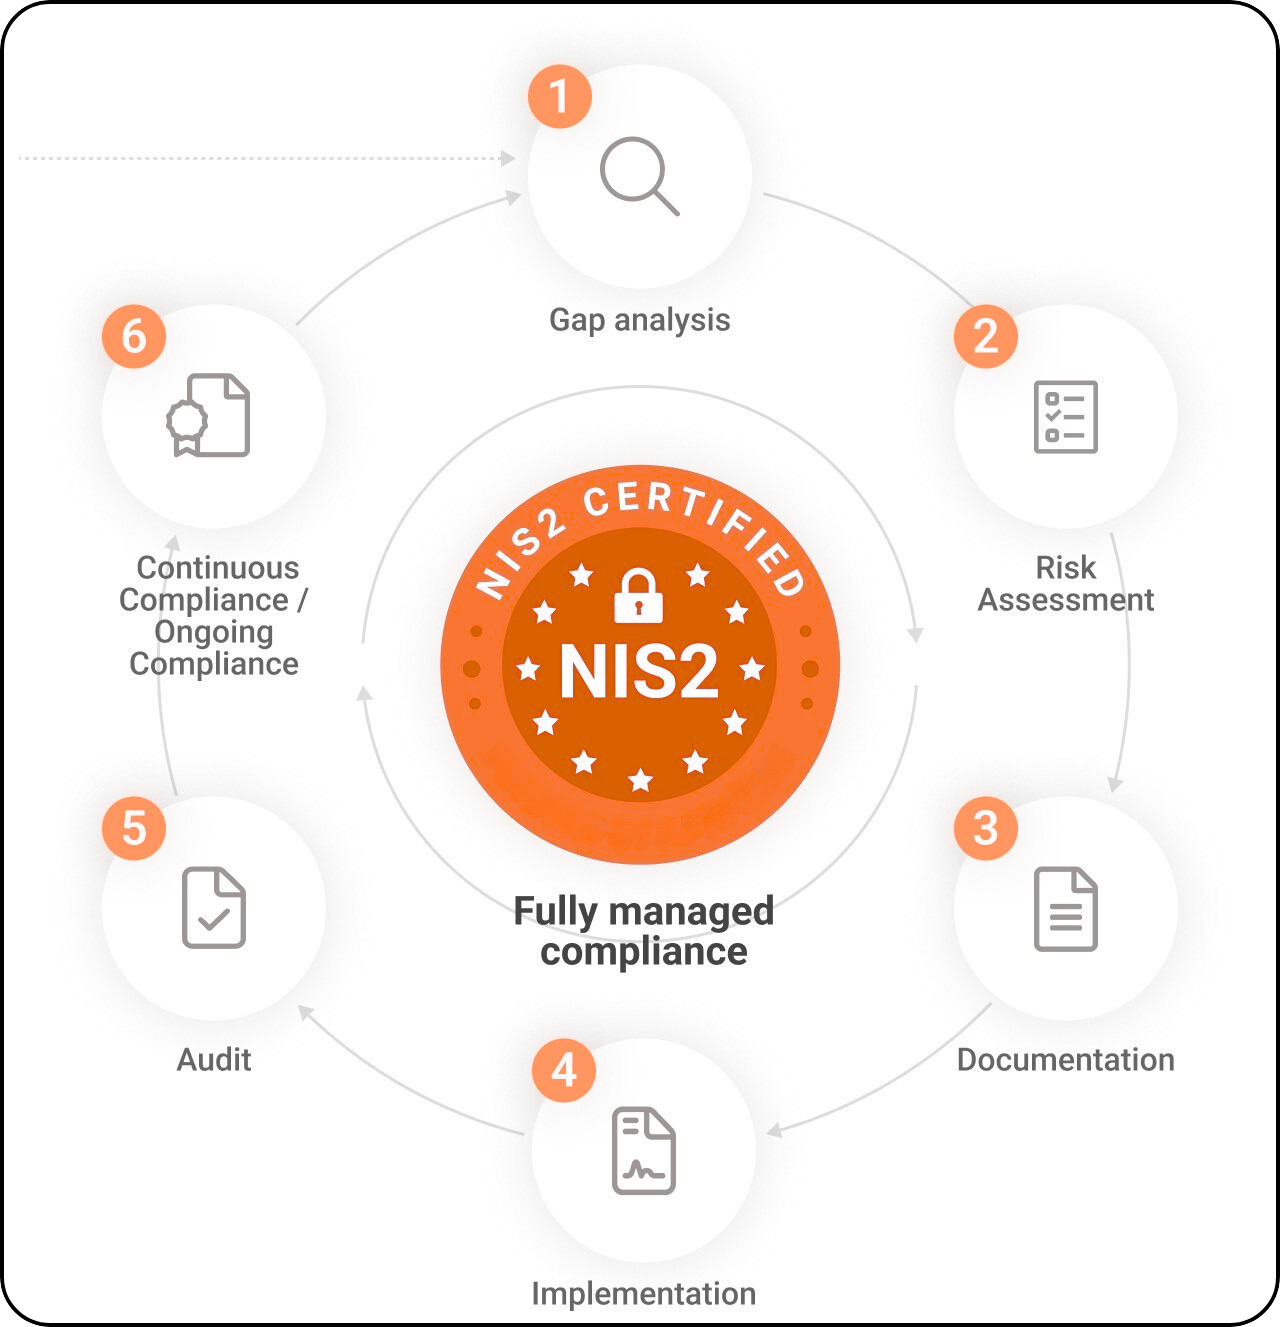
CLOLYTIC предлага услуги за съответствие с NIS2, включително оценка на готовността (Readiness), анализ на пропуските (Gap) и оценка на съответствието (Assessment). Тези услуги оценяват текущото ниво на киберсигурност, идентифицират пропуските спрямо изискванията и предоставят конкретни препоръки за привеждане на практиките ви в съответствие с NIS2.
Ние съпровождаме организацията ви през всички необходими стъпки за постигане и поддържане на съответствие.
Какви са последиците при неспазване на NIS2?
Неспазването на изискванията на NIS2 може да доведе до значителни финансови санкции, които достигат до 10 милиона евро или 2% от годишния глобален оборот, в зависимост от тежестта на нарушението.
Освен финансовите глоби, организациите могат да се сблъскат с оперативни затруднения и репутационни щети. Затова прилагането на проактивен подход към киберсигурността е от ключово значение за постигане на съответствие и минимизиране на рисковете, свързани с потенциални заплахи.
Колко време отнема постигането на съответствие с NIS2?
Времето, необходимо за постигане на съответствие с NIS2, зависи от сложността на системите на организацията, съществуващите мерки за сигурност и текущото ниво на готовност. Услугите на CLOLYTIC помагат за оптимизиране на процеса, но срокът може да варира от няколко месеца до над една година, в зависимост от обхвата на необходимите коригиращи действия и степента на съответствие с изискванията на NIS2.
Да започваме
Очакваме с нетърпение да обсъдим най-доброто решение за реализиране на вашите проекти.